Terugblik Industrial Cyber Security Event 2026
Cyberweerbaarheid begint op de fabrieksvloer
Een productielijn die stilvalt door een cyberaanval is de nachtmerrie van iedere directie. Door geopolitieke spanningen en de toenemende digitalisering van machines neemt de kans hierop toe. Dat de industrie dit sluimerende gevaar voelt, bleek uit de grote belangstelling voor Industrial Cyber Security op 29 oktober 2026 in ‘s-Hertogenbosch. Eén vraag stond tijdens het event centraal: hoe voorkom je dat een klein incident uitgroeit tot stilstand van een complete fabriek?
Digitale autonomie als basis
OT-security is niet langer het exclusieve domein van securityspecialisten. Het raakt de architectuur, bedrijfsvoering en uiteindelijk de continuïteit van alle bedrijfsprocessen. Het is daarom van groot belang om te zorgen dat je de regie houdt over elk onderdeel van de productielijn. En dit gaat verder dan technische maatregelen, zo blijkt uit de openingspresentatie van Liesbeth Holterman, directeur van Cyberveilig Nederland.
Ze neemt haar publiek mee op een boeiende tijdreis van de uitvinding van de boekdrukkunst rond 1450 tot digitale soevereiniteit in 2026. Want volgens Holterman ligt de grootste dreiging voor onze cyberveiligheid niet in gebrekkige techniek, maar in onze grote afhankelijkheid van externe, niet-Europese partijen. Hierdoor houden we onvoldoende grip op onze data en digitale infrastructuur.
Maar de wens om digitaal autonoom te zijn, schuurt soms met de noodzaak om samen te werken met ketenpartners, zo blijkt uit volgende lezingen in het programma. Veel bedrijven zijn voor hun digitale infrastructuur immers afhankelijk van leveranciers van hardware en software, cloudomgevingen en externe securityproviders. Dit geldt in het bijzonder voor OT-omgevingen.
Een beveiligingsmaatregel die binnen een reguliere IT-omgeving acceptabel is, kan in een productieomgeving nadelige gevolgen hebben voor beschikbaarheid en zelfs voor de fysieke veiligheid. Productieprocessen, energievoorzieningen en industriële installaties moéten blijven functioneren. Die spanning tussen securitymaatregelen en de operationele eisen van de dagelijkse praktijk was een van de hoofdthema’s van het event.
Regelgeving dringt door tot engineering
Een tweede rode draad was regelgeving, waaronder de NIS2 en de Cyber Resilience Act (CRA). Verschillende presentatoren gingen in op de vraag hoe je deze nieuwe voorschriften koppelt aan bestaande OT-architecturen, industriële producten en machinebouw.
Onderwerpen varieerden van de impact van CRA en NIS2 op industriële organisaties tot de inzet van identity & access management en de vraag hoe de Cyber Resilience Act bijdraagt aan veiligere industriële producten. Ook de koppeling met IEC 62443 kwam aan bod.
Engineers, machinebouwers, systemintegrators en asset owners moeten al in het begin van de ontwikkelcyclus rekening houden met cybersecurity-eisen, was de centrale boodschap. Door veiligheid vroeg in het technische proces mee te nemen, voorkom je vertraging en hoge kosten in een latere fase van de ontwikkeling. Het bepalen van het juiste beveiligingsniveau blijft daarbij een uitdaging.
Je kunt niet beschermen wat je niet kent
Voordat organisaties risico’s kunnen inschatten en beheersen, moeten zij weten welke bedrijfsmiddelen (assets) aanwezig zijn. Asset visibility was dan ook een veelbesproken onderwerp op de beursvloer. Inzicht in alle middelen en onderdelen binnen een OT-omgeving helpt om aan de nieuwe cybersecurityverplichtingen te voldoen. Maar wat betekent dit in de praktijk?
De eerste stap is om een lijst met bestaande OT-assets op te stellen, een zogenoemde OT asset inventory. Dit is geen eenvoudige opgave, zo merkten diverse presentatoren op. Installaties groeien gedurende tientallen jaren, worden tussentijds aangepast en bevatten componenten met sterk uiteenlopende levenscycli. Bovendien is vaak sprake van verschillende technische en organisatorische verantwoordelijken.
Als we het hebben over vulnerability management (kwetsbaarhedenbeheer) kunnen we de IT-praktijk niet één-op-één projecteren op OT-omgevingen. Vulnerability scanners, managementsystemen en regelmatige patchcycli zijn in kantoren gemeengoed, maar bij industriële installaties minder gebruikelijk.
Een systematische, risicogestuurde aanpak is in OT van groot belang. Welke kwetsbaarheden vormen daadwerkelijk een risico? Welke firmware-update is noodzakelijk en wanneer kan die veilig worden uitgevoerd? En hoe ga je als organisatie om met een zero-day beveiligingslek wanneer het niet mogelijk is om een systeem stil te leggen zonder aanzienlijke gevolgen voor de productie? Bij de beantwoording van deze vragen spelen onder meer aanvalsroutes, exploitability en de kritikaliteit van assets een rol.
Zero trust en beschikbaarheid
Het spanningsveld tussen bescherming en beschikbaarheid van OT-assets kwam ook terug bij de lezingen over zero trust, secure remote access en het beheer van digitale certificaten.
Deze thema’s worden belangrijker naarmate industriële installaties sterker verbonden zijn. Externe beheerders willen immers op afstand onderhoud kunnen uitvoeren en engineers hebben toegang nodig tot verschillende systemen om hun werk te kunnen doen. Kortom, het is steeds vanzelfsprekender dat data wordt uitgewisseld tussen OT, IT, cloudomgevingen en andere platformen.
De klassieke beveiligingsvraag wie het netwerk binnen mag, volstaat daarom niet meer. Bij zero trust wordt toegang expliciet en zo beperkt mogelijk verleend. Er wordt vastgelegd wie toegang krijgt tot welk systeem, onder welke voorwaarden, voor welke periode en met welke rechten.
Zero trust in een industriële omgeving betekent echter niet dat beschikbaarheid ondergeschikt wordt aan security. De uitdaging is juist om gecontroleerde toegang mogelijk te maken zonder de continuïteit van het proces in gevaar te brengen. En daarbij draait het niet alleen om netwerkbeveiliging, maar ook om identiteiten, autorisaties en gecontroleerde gegevensstromen.
Menselijke en organisatorische kant
Opvallend was de ruime aandacht voor de menselijke en organisatorische kant van cybersecurity. Want tools alleen maken een fabriek niet cyberveilig. Organisaties moeten ook oefenen met incidenten, verantwoordelijkheden vastleggen en cybersecurity onderdeel maken van hun besluitvorming en investeringen.
Dit roept governancevragen op. Wie is er bijvoorbeeld verantwoordelijk voor NIS2 wanneer het moederbedrijf het cybersecuritybeleid bepaalt, maar afzonderlijke plants de operationele risico’s dragen? En wie neemt tijdens een incident de beslissing om een installatie stil te leggen of juist door te laten draaien? De antwoorden op deze vragen moeten van tevoren worden besproken en vastgelegd.
Monitoringsoftware kan afwijkingen signaleren en netwerksegmentatie helpt om een aanval te begrenzen. Maar als niet duidelijk is wie vervolgens handelt, levert technologie slechts een deel van de oplossing.
Cyberweerbaarheid vraagt om duidelijke verantwoordelijkheden en samenwerking tussen IT, OT, management en waar nodig leveranciers – was een van de conclusies tijdens het middagprogramma.
Van security naar resilience
Het doel is niet om ieder cyberincident uit te sluiten, maar om risico’s te verkleinen en om adequaat te kunnen reageren wanneer het toch misgaat.
Natuurlijk wil je als securityprofessional een fabriek beschermen tegen een aanval. Maar minstens zo belangrijk is de vraag hoe processen blijven functioneren wanneer systemen worden getroffen, credentials uitlekken, een leverancier wordt aangevallen of een kwetsbaarheid niet onmiddellijk verholpen kan worden.
Dat vraagt om meerdere verdedigingslagen: inzicht in assets, segmentatie, veilige toegang, monitoring, passende security levels, incidentrespons en een organisatie die weet wie waarvoor verantwoordelijk is. Daarbij moeten organisaties safety, security en beschikbaarheid in samenhang beoordelen.
Cyberellende was nog nooit zo leuk
OT-security ontwikkelt zich in 2026 van een technisch specialisme tot een structureel onderdeel van industriële bedrijfsvoering. Voor cyberweerbaarheid bestaat geen pasklare technische oplossing. Zij ontstaat uit de combinatie van technologie, engineering, processen én mensen.
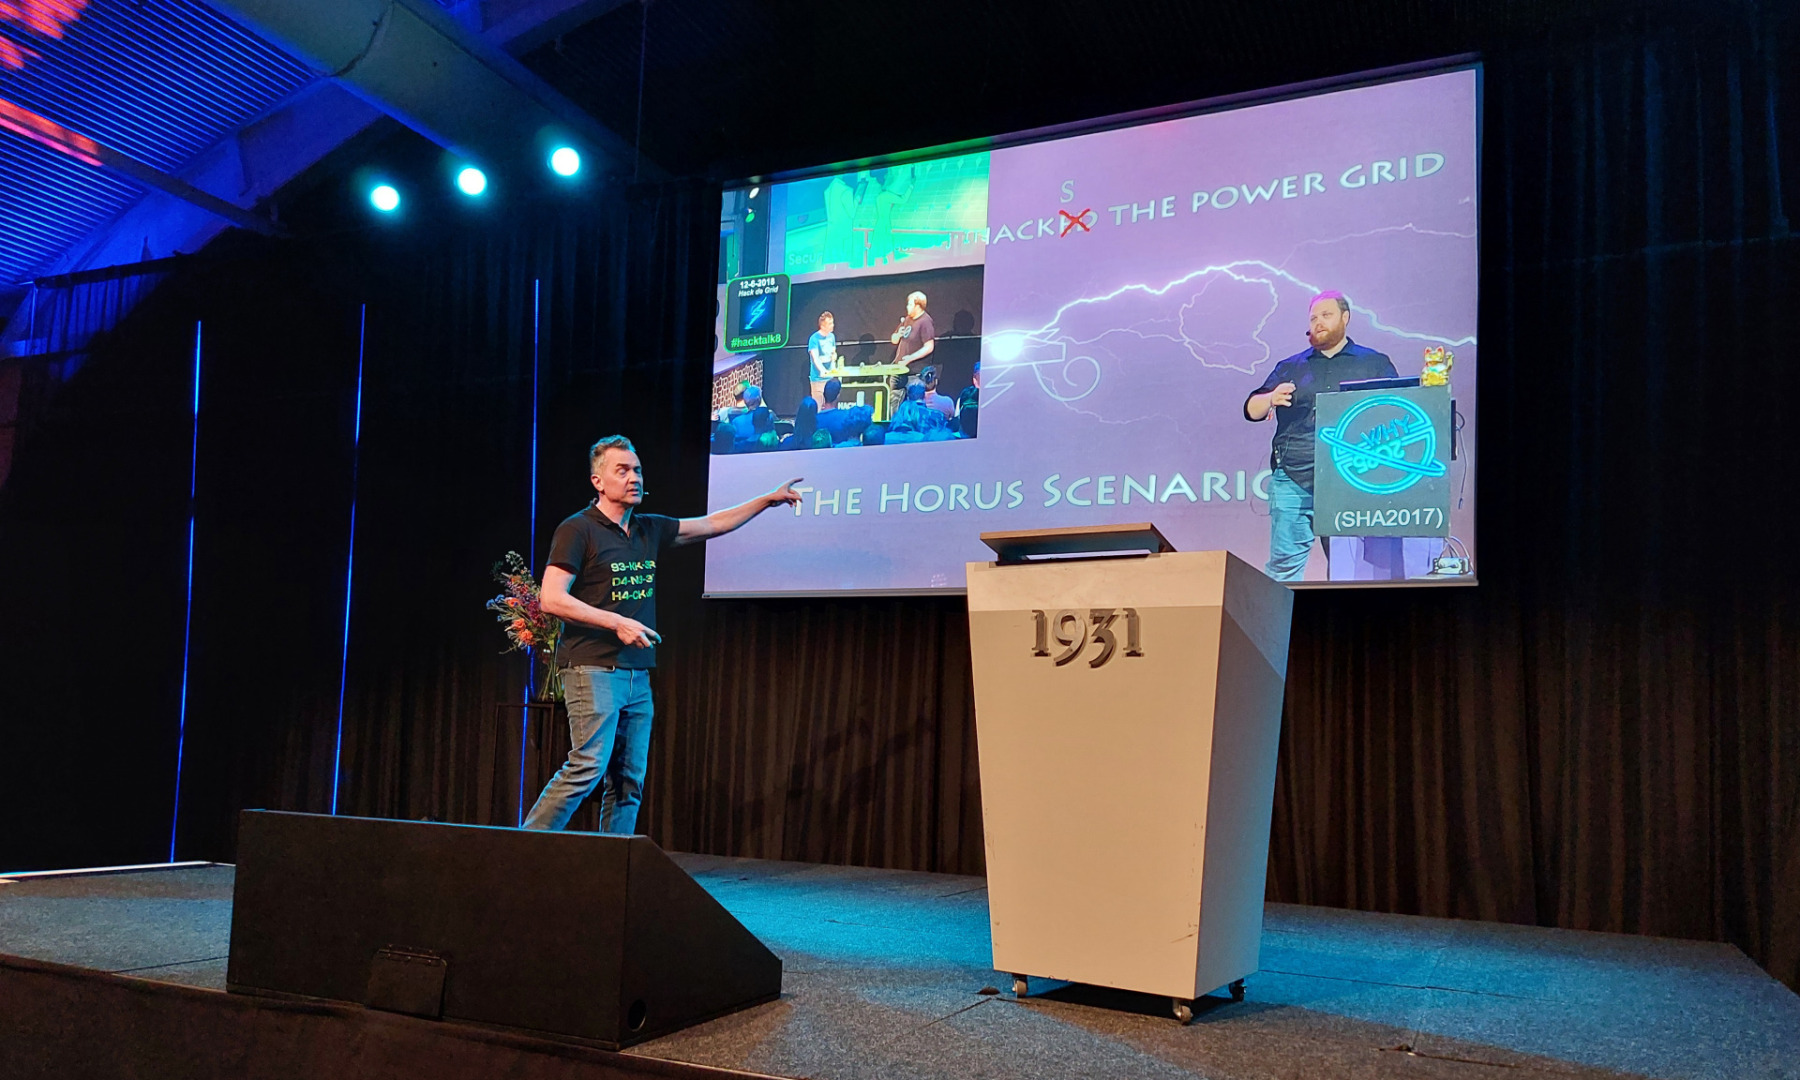
Al deze thema’s kwamen op ludieke wijze terug in de afsluitende keynote van auteur en cyberonderzoeker Chris van ’t Hof (DIVD). In een donkere zaal, zonder verlichting, vertelde hij het publiek over een fictieve Europese black-out van drie dagen waarbij zelfs het OT-securitybedrijf op zwart gaat. Het publiek hing aan zijn lippen. Aan het eind van zijn lezing deelde Van ’t Hof gratis een van zijn boeken uit: ‘Cyberellende was nog nooit zo leuk’. Binnen één minuut waren alle exemplaren weg. De belangrijkste les: wacht niet passief op het volgende cyberincident, maar leer van de cyberellende van anderen.
Meer informatie: fhi.nl/industrialcybersecurity